Wdrożenie firewalla Fortinet FortiGate
Dobieramy, wdrażamy i utrzymujemy firewalle Fortinet FortiGate. Konfigurujemy VPN dla pracowników i oddziałów, dzielimy sieć na segmenty i przenosimy reguły ze starego urządzenia bez zatrzymywania pracy. Jako partner Fortinet dostarczamy urządzenia i subskrypcje.
Z czym przychodzą do nas firmy
-

Stary firewall bez wsparcia producenta
Urządzenie nie dostaje poprawek, a nikt nie wie, które reguły są jeszcze potrzebne. Przenosimy konfigurację na FortiGate i przy okazji porządkujemy reguły.
-

Wygasła subskrypcja ochrony
FortiGate nadal przepuszcza ruch, ale przestał aktualizować ochronę. Sprawdzamy, czy model ma jeszcze wsparcie producenta, i proponujemy odnowienie albo wymianę.
-

Zdalny dostęp przez otwarte porty
Pracownicy i dostawcy łączą się z serwerami przez porty otwarte na routerze. Zamykamy je i konfigurujemy VPN na FortiGate, w miarę możliwości z logowaniem wieloskładnikowym.
-

Kilka biur, każde z innym routerem
Oddziały muszą bezpiecznie korzystać z serwerów w centrali. Stawiamy FortiGate w każdej lokalizacji i łączymy je tunelami VPN.
Firewall decyduje, co może wejść do firmowej sieci z internetu i kto łączy się z zasobami firmy z zewnątrz. FortiGate łączy w jednym urządzeniu firewall, VPN i filtrowanie ruchu, a zarządza się nim z jednego miejsca. Dlatego sprawdza się zarówno w małym biurze, jak i w firmie z kilkoma oddziałami.
Firewall to jedna z warstw ochrony. W ofercie cyberbezpieczeństwa pokazujemy, jak łączymy go z ochroną komputerów i zabezpieczeniem kont. Budowę sieci od podstaw opisujemy na stronie sieci komputerowe.
Co robimy
- Dobieramy model FortiGate do liczby użytkowników, łączy i usług
- Dostarczamy urządzenia i subskrypcje ochrony
- Konfigurujemy VPN dla pracowników zdalnych i tunele między oddziałami
- Dzielimy sieć na segmenty dla serwerów, stanowisk, gości, drukarek i innych urządzeń
- Włączamy filtrowanie ruchu, które chroni przed włamaniami, złośliwym oprogramowaniem i niebezpiecznymi stronami
- Przenosimy reguły ze starego firewalla i przełączamy ruch w uzgodnionym oknie
- Przekazujemy dokumentację konfiguracji po wdrożeniu
- Aktualizujemy oprogramowanie FortiGate i pilnujemy odnowień subskrypcji
Dla kogo
- Firma korzysta z routera od operatora albo z firewalla bez aktualizacji i wsparcia
- Pracownicy łączą się zdalnie albo masz kilka lokalizacji, które muszą się bezpiecznie komunikować
- W jednej sieci są komputery, serwery, goście i urządzenia, a chcesz je rozdzielić
- Masz już FortiGate, ale nikt nie zna jego konfiguracji
- Klient albo audytor pyta o konfigurację firewalla, a nie masz jej opisu
Migracja ze starego firewalla bez niespodzianek
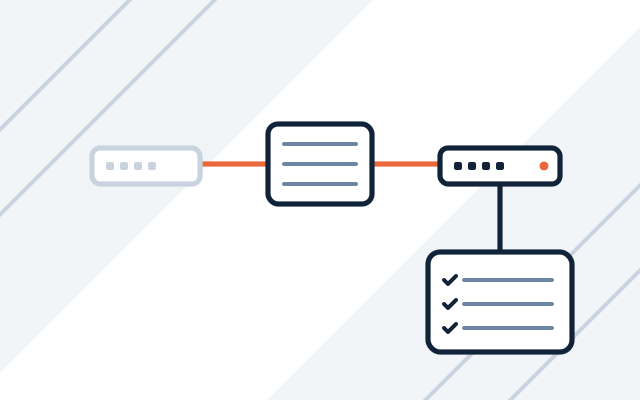
Zanim przełączymy ruch, spisujemy wszystko, co robi stare urządzenie: reguły, przekierowania portów, tunele VPN i adresy publiczne. Konfigurację FortiGate przygotowujemy i sprawdzamy wcześniej. Przełączenie planujemy poza godzinami pracy, z listą testów i planem powrotu do starego urządzenia.
- Spis reguł, przekierowań i tuneli VPN
- Przełączenie poza godzinami pracy
- Testy usług i plan wycofania
VPN dla pracowników i oddziałów
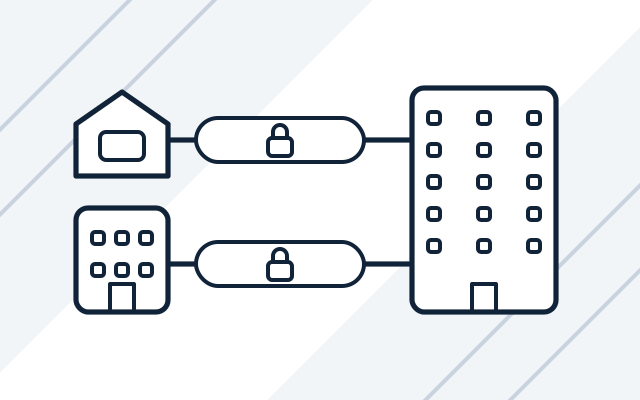
Pracownicy zdalni i oddziały łączą się z firmą przez szyfrowane tunele na FortiGate. Od wersji FortiOS 7.6.3 Fortinet zastąpił tryb tunelowy SSL VPN połączeniami IPsec, dlatego nowe połączenia dla pracowników konfigurujemy na IPsec. Każdy pracownik dostaje instrukcję połączenia.
- Tunele IPsec między lokalizacjami
- VPN dla pracowników z logowaniem wieloskładnikowym
- Instrukcja połączenia dla pracowników
Podział sieci i filtrowanie ruchu
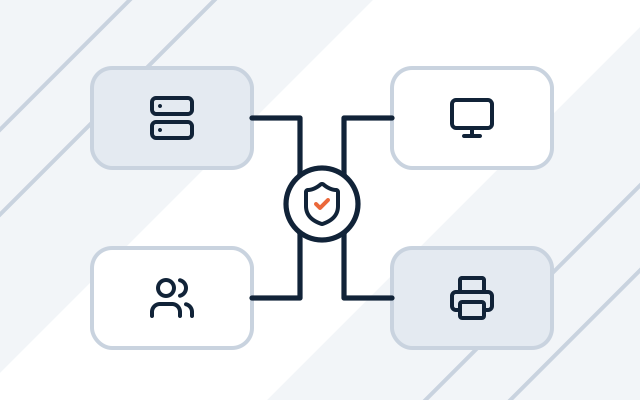
W jednej płaskiej sieci zainfekowany komputer widzi serwery, drukarki i kamery. Dzielimy sieć na segmenty i ustawiamy zasady ruchu między nimi, a FortiGate filtruje ruch z internetu.
- Osobne segmenty dla serwerów, stanowisk i gości
- Ochrona przed włamaniami i złośliwym oprogramowaniem
- Blokowanie niebezpiecznych stron
Jak pracujemy
-

Rozmowa i przegląd
Sprawdzamy łącza, liczbę użytkowników, usługi wystawione do internetu, zdalny dostęp i reguły obecnego urządzenia.
-

Projekt i wycena
Dobieramy model FortiGate i subskrypcje, projektujemy segmenty sieci, VPN i zasady ruchu. Uzgadniamy je z Tobą przed zakupem.
-

Wdrożenie
Konfigurujemy urządzenie, przenosimy reguły i przełączamy ruch w uzgodnionym oknie, zwykle poza godzinami pracy. Potem testujemy wszystkie ważne usługi.
-

Odbiór i dokumentacja
Przekazujemy dokumentację konfiguracji i instrukcję VPN dla pracowników. Przez kolejne dni sprawdzamy w logach, czy nowe reguły nie blokują potrzebnego ruchu.
-

Opieka po wdrożeniu
W ramach obsługi IT aktualizujemy oprogramowanie FortiGate, pilnujemy odnowień subskrypcji i reagujemy na alerty.
Cena
Każdy projekt wyceniamy indywidualnie, po rozmowie o zakresie i wymaganiach.
- Wdrożenie firewalla FortiGate
- Cena zależy od: liczba lokalizacji i VPN, segmentacja sieci, migracja reguł ze starego urządzenia.
- Urządzenie FortiGate i subskrypcje
- Cena zależy od: model FortiGate, pakiet subskrypcji ochrony, okres licencji.
- Utrzymanie firewalla
- Cena zależy od: w abonamencie wielkość puli godzin, czas reakcji (SLA) i wsparcie 24/7; godzinowo rzeczywisty czas pracy.
Doświadczenie i partnerzy
- Jako autoryzowany partner Fortinet dostarczamy urządzenia i subskrypcje z oficjalnego kanału, z gwarancją i wsparciem producenta.
- Firewalle konfigurujemy i utrzymujemy w ramach stałej obsługi IT naszych klientów.
-
 Fortinet Authorized Reseller
Najczęstsze pytania
Ile kosztuje wdrożenie FortiGate?
Wyceniamy je indywidualnie. Cena zależy od liczby lokalizacji i tuneli VPN, od tego, na ile segmentów dzielimy sieć, i od tego, czy trzeba przenieść reguły ze starego urządzenia. Osobno liczymy urządzenie i subskrypcje.
Jak długo firma będzie bez internetu przy wymianie firewalla?
Tyle, ile trwa samo przełączenie i testy. Konfigurację przygotowujemy wcześniej, a ruch przełączamy w uzgodnionym oknie, zwykle poza godzinami pracy. Na ten czas nie działają internet, VPN i usługi dostępne z zewnątrz, dlatego uprzedzamy pracowników i partnerów.
Czy na FortiGate można nadal korzystać z SSL VPN?
Nie w trybie tunelowym. Od FortiOS 7.6.3 Fortinet zastąpił go połączeniami IPsec na wszystkich modelach FortiGate, a konfiguracja trybu tunelowego nie przenosi się przy aktualizacji. Przed podniesieniem wersji przenosimy VPN na IPsec i rozsyłamy pracownikom nową konfigurację.
Czy da się przenieść konfigurację z firewalla innego producenta?
Nie wprost. Każdy producent inaczej opisuje obiekty, translację adresów i VPN, dlatego reguły przepisujemy i sprawdzamy po kolei. Przy okazji usuwamy reguły, których nikt nie używa.
Czy możecie przejąć utrzymanie FortiGate skonfigurowanego przez inną firmę?
Tak. Zaczynamy od przeglądu konfiguracji i dokumentacji, porządkujemy reguły i dopiero potem przejmujemy bieżące utrzymanie.
Zobacz także
-
Urządzenia sieciowe Cisco dla firm
Projektujemy, dostarczamy, konfigurujemy i utrzymujemy przełączniki, routery, firewalle i Wi-Fi Cisco.
-
Sieć komputerowa w firmie od podstaw
Projektujemy, budujemy i dokumentujemy sieci: okablowanie, szafy rack, przełączniki, Wi-Fi i firewall.
-
Administracja serwerami i siecią w firmie
Utrzymujemy, aktualizujemy i dokumentujemy serwery, wirtualizację, sieć, firewalle, VPN i kopie zapasowe.
Na blogu

Monitorowanie zagrożeń i reakcja na incydenty w firmie
Wyjaśniamy, jak monitorowanie zagrożeń i szybka reakcja na incydenty chronią firmę przed cyberatakami. Opisujemy narzędzia i kolejne kroki reakcji.