CrowdStrike Falcon dla firm
Wdrażamy w firmach CrowdStrike Falcon, chmurową platformę, która chroni komputery i serwery, wykrywa podejrzane działania i pozwala szybko zareagować na atak. Dobieramy pakiet (EDR albo XDR), dostarczamy licencje, instalujemy agentów i konfigurujemy zasady.
Z czym przychodzą do nas firmy
-

Klient albo ubezpieczyciel wymaga EDR
Ankieta bezpieczeństwa pyta o wykrywanie i reagowanie na incydenty na komputerach. Wdrażamy Falcon w pakiecie z EDR i ustalamy, do kogo trafiają alerty.
-

Nikt nie czyta alertów w nocy
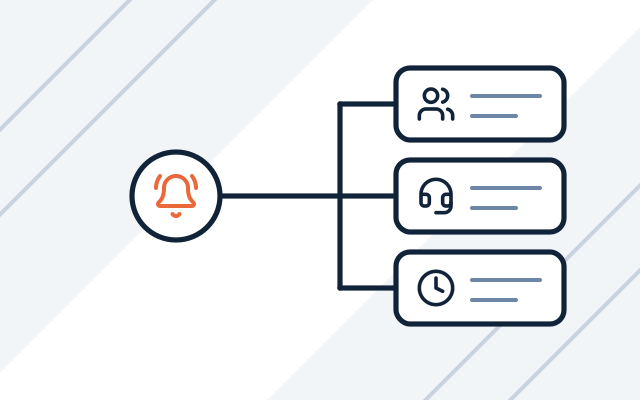
Firma nie ma zespołu bezpieczeństwa, a atak może zacząć się w weekend. Alerty z Falcon prowadzimy w naszym systemie zgłoszeń Jira. Wsparcie całodobowe zapewniamy w ramach umowy SLA z dyżurem.
-

Laptopy pracują poza biurem
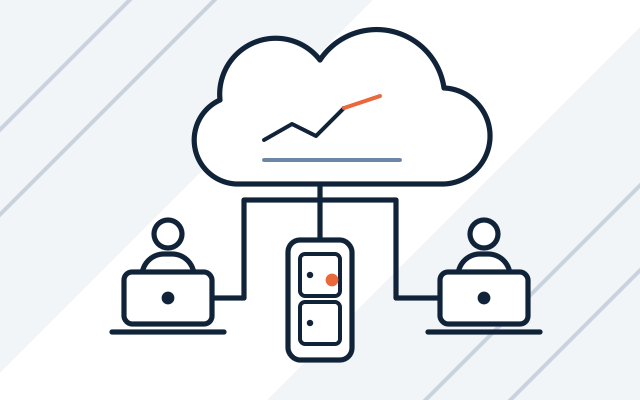
Komputery osób w terenie i na pracy zdalnej rzadko bywają w sieci firmy. Falcon działa w chmurze, więc ochronę i alerty widać bez względu na to, gdzie jest urządzenie.
-

Firma ma za sobą incydent
Po ataku trzeba wiedzieć, co się stało, i następnym razem zareagować szybciej. EDR zapisuje zdarzenia na urządzeniach i pozwala odciąć zainfekowany komputer od sieci.
CrowdStrike Falcon działa w chmurze: na komputerze pracuje lekki agent, a analiza zagrożeń odbywa się po stronie producenta. Dzięki temu ochrona aktualizuje się na bieżąco, a wszystkimi urządzeniami zarządza się z jednej konsoli. Dotyczy to także laptopów osób pracujących poza biurem.
Nie każda firma potrzebuje EDR. Jeśli szukasz prostszej ochrony, zobacz Bitdefender GravityZone. Pozostałe warstwy zabezpieczeń opisujemy w ofercie cyberbezpieczeństwa.
Co robimy
- Dobieramy pakiet Falcon: ochronę urządzeń, EDR albo XDR
- Dostarczamy licencje i pilnujemy odnowień
- Instalujemy agentów na komputerach i serwerach, także zdalnie
- Konfigurujemy zasady ochrony i wyjątki dla programów firmowych
- Usuwamy dotychczasowe oprogramowanie antywirusowe
- Sprawdzamy, czy ochrona działa na każdym urządzeniu
- Reagujemy na wykryte zagrożenia: izolujemy urządzenie i ustalamy przyczynę
Dla kogo
- Firma przetwarza dane finansowe, medyczne albo projektowe, których wyciek byłby poważnym problemem
- Przestój systemów zatrzymuje produkcję albo obsługę klientów
- Serwery lub usługi firmy są dostępne z internetu
- Masz już narzędzie EDR, ale nikt nie analizuje jego alertów
Najpierw ustalamy, kto reaguje na alerty
EDR bez osoby, która reaguje na alerty, tylko zapisuje zdarzenia. Dlatego przed wdrożeniem ustalamy, kto obsługuje powiadomienia i w jakich godzinach. Może to być Twój zespół albo nasz zespół w ramach obsługi IT. Alerty, którymi zajmujemy się my, trafiają do naszego systemu zgłoszeń Jira.
- Twój zespół z naszym wsparciem
- Nasz zespół w ramach obsługi IT
- Całodobowo w umowie SLA z dyżurem
Pakiety Falcon od ochrony urządzeń do EDR
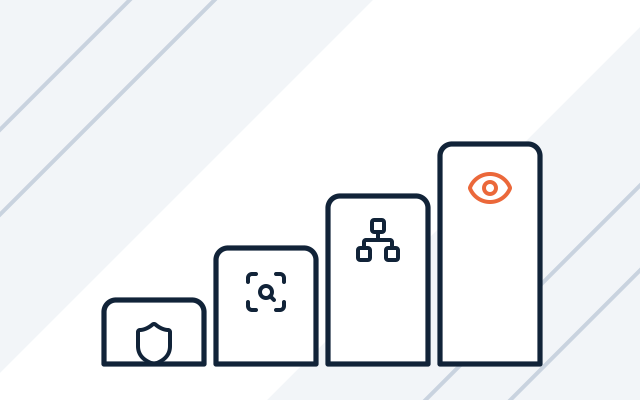
CrowdStrike sprzedaje Falcon w pakietach. Falcon Go i Pro chronią urządzenia, a Falcon Enterprise dodaje EDR. Proponujemy najprostszy pakiet, który spełnia Twoje wymagania.
- Falcon Go i Pro: ochrona urządzeń
- Falcon Enterprise: EDR
- Pakiet dobrany do wymagań klienta albo ubezpieczyciela
Wdrożenie, które nie blokuje programów firmowych
Instalujemy agentów na komputerach i serwerach, także zdalnie, i usuwamy dotychczasowy program antywirusowy. Przed pełnym wdrożeniem sprawdzamy, czy programy firmowe działają bez zakłóceń, i w razie potrzeby ustawiamy wyjątki.
- Instalacja zdalna na komputerach i serwerach
- Testy programów firmowych
- Wyjątki tylko tam, gdzie są potrzebne
Jak pracujemy
-

Rozmowa i przegląd
Ustalamy, co chronimy, ile jest urządzeń i kto będzie reagował na alerty.
-

Projekt i wycena
Proponujemy pakiet Falcon i liczbę licencji. Porównujemy go z prostszą ochroną, jeśli ta wystarczy.
-

Wdrożenie
Instalujemy agentów, konfigurujemy zasady i wyjątki oraz usuwamy stare oprogramowanie.
-

Odbiór i dokumentacja
Sprawdzamy, czy ochrona działa na każdym urządzeniu, i przekazujemy opis zasad i wyjątków.
-

Opieka po wdrożeniu
Reagujemy na alerty w ramach obsługi IT. Gdy system wykryje zagrożenie, izolujemy urządzenie i ustalamy, co się stało.
Cena
Każdy projekt wyceniamy indywidualnie, po rozmowie o zakresie i wymaganiach.
- Licencja CrowdStrike Falcon
- Cena zależy od: liczba stanowisk i serwerów, pakiet (EDR / XDR), okres licencji.
- Wdrożenie i konfiguracja
- Cena zależy od: liczba urządzeń, programy wymagające wyjątków, migracja ze starego antywirusa.
Doświadczenie i partnerzy
- CrowdStrike Partner
Najczęstsze pytania
Czym jest EDR i czym różni się od antywirusa?
Antywirus blokuje znane zagrożenia. EDR (wykrywanie i reagowanie na urządzeniach) dodatkowo zapisuje, co dzieje się na komputerze, wykrywa podejrzane zachowanie i pozwala odciąć urządzenie od sieci jednym kliknięciem. XDR łączy te dane z innymi źródłami, np. pocztą i kontami.
CrowdStrike czy Bitdefender?
Bitdefender wystarcza większości małych i średnich firm. CrowdStrike proponujemy, gdy potrzebne jest rozbudowane wykrywanie i reagowanie albo gdy wymaga tego klient lub ubezpieczyciel.
Ile kosztuje CrowdStrike?
Wyceniamy indywidualnie. Cena zależy od liczby urządzeń, wybranego pakietu i okresu licencji. Wdrożenie liczymy osobno, zależnie od liczby urządzeń i programów, które wymagają wyjątków.
Czy CrowdStrike spowolni komputery?
Zwykle nie. Agent Falcon jest lekki, a analiza odbywa się w chmurze. Przed pełnym wdrożeniem sprawdzamy, czy programy firmowe działają z nim bez zakłóceń, i w razie potrzeby ustawiamy wyjątki.
Zobacz także
-
Bitdefender GravityZone dla firm
Dostarczamy licencje Bitdefender GravityZone, wdrażamy ochronę stanowisk i serwerów i pilnujemy alertów w centralnej konsoli.
-
Bezpieczeństwo Microsoft 365 w firmie
Przeglądamy i zabezpieczamy Microsoft 365. Włączamy MFA i dostęp warunkowy, chronimy pocztę, wdrażamy Intune i Defender.
-
Monitoring infrastruktury IT
Nadzorujemy serwery, sieć i kopie zapasowe, reagujemy na awarie i raportujemy stan infrastruktury.
Na blogu

Monitorowanie zagrożeń i reakcja na incydenty w firmie
Wyjaśniamy, jak monitorowanie zagrożeń i szybka reakcja na incydenty chronią firmę przed cyberatakami. Opisujemy narzędzia i kolejne kroki reakcji.